
企业微信
咨询微信客服


电话咨询

媒体矩阵

公众号

视频号

抖音号
知乎号

发布时间:2016-08-24
阅读次数:179
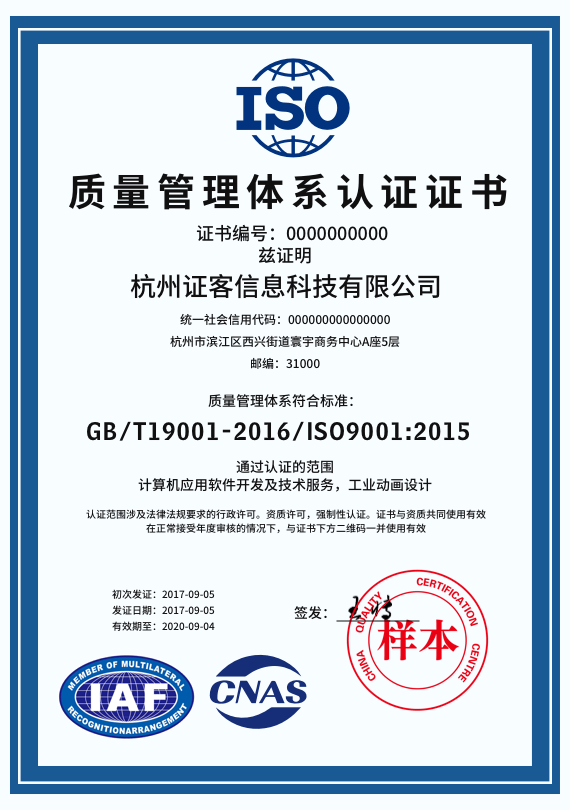
ISO27001是信息安全领域的管理体系标准,相当于质量管理体系认证的ISO9000标准。当您的组织通过了ISO27001的认证,就相当于通过ISO9000的认证一样,表示您的组织信息安全管理已建立了一套科学有效的管理体系作为保障。

依据ISO27001标准对企业或组织的信息安全管理体系进行认证,可给公司或组织带来如下好处:
信息安全管理体系标准(ISO27001)可有效保护信息资源,保护信息化进程健康、有序、可持续发展。
引入信息安全管理体系就可以协调各个方面信息管理,从而使管理更为有效。保证信息安全不是仅有一个防火墙,或找一个24小时提供信息安全服务的公司就可以达到的。它需要全面的综合管理。
通过进行ISO27001信息安全管理体系认证,可以增进组织间电子电子商务往来的信用度,能够建立起网站和贸易伙伴之间的互相信任,随着组织间的电子交流的增加 通过信息安全管理的记录可以看到信息安全管理明显的利益,并为广大用户和服务提供商提供一个基础的设备管理。同时,把组织的干扰因素降到最小,创造更大收益。
通过认证能保证和证明组织所有的部门对信息安全的承诺。
通过认证可改善全体的业绩、消除不信任感。
获得国际认可的机构的认证证书,可得到国际上的承认,拓展您的业务。
建立信息安全管理体系能降低这种风险,通过第三方的认证能增强投资者及其他利益相关方的投资信心。
2026年4月15日,国际标准化组织(ISO)在官网正式发布ISO 14001:2026《环境管理体系 要求及使用指南》,这是该标准自2015年以来的首次重大修订。对于已获证组织而言,这意味着什么?新标准的核心变化在哪里?企业又该如何应对ï
随着市场监管总局《关于做好新版管理体系认证规则实施后监管工作的通知》(市监认证发〔2026〕25号)的落地,那个靠“挂靠审核员”、“人证分离”、“兼职凑数”混日子的时代,彻底结束了。文件中的一条规定,如同惊雷
近日,浙江证优客信息科技有限公司凭借扎实的专业实力、优秀的行业口碑,成为中国认证认可协会会员单位。这一殊荣的获得,不仅是行业主管部门与权威协会对证优客综合实力的高度肯定,更是公司在认证认
关注我们


公众号


视频号


抖音


知乎



 搜索

 浙ICP备16004303号